
Euro numérique : quels garde-fous contre une monnaie programmable ?

L’essentiel à retenir
- L’euro numérique n’est toujours pas adopté : le Parlement a seulement ouvert les négociations avec le Conseil, et une réunion du 21 septembre préparait encore le troisième trilogue. Pendant que le cadre politique reste en négociation, la BCE avance déjà sur le pilote et le rulebook : le fonctionnement de l’euro numérique se précise avant que la loi soit figée.
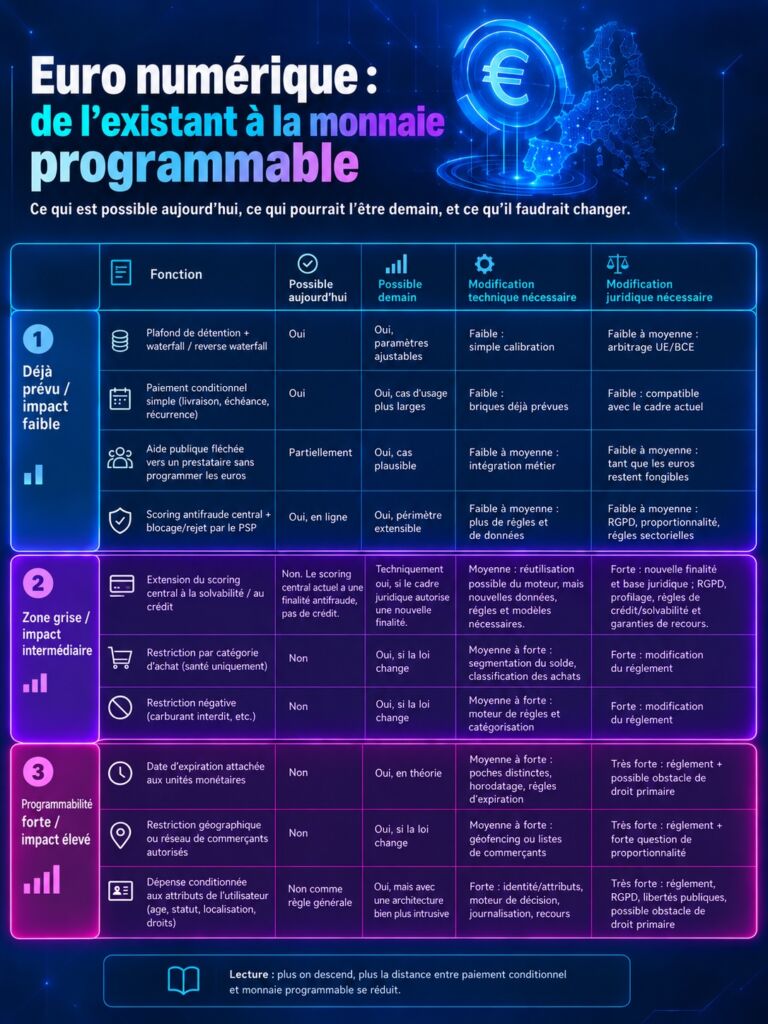
- La proposition de règlement interdit explicitement la « monnaie programmable », mais autorise les paiements conditionnels et prévoit que l’infrastructure puisse réserver des fonds pour les exécuter. La frontière est juridique plus que technique : des effets fonctionnellement proches d’une restriction d’usage peuvent passer par la transaction sans être attachés aux euros eux-mêmes.
- Le rulebook prévoit déjà plafonds, waterfall, règles automatisées et scoring antifraude central pour les paiements en ligne. Cela ne crée pas une monnaie programmable, mais installe des briques techniques (règles paramétrables, réservation de fonds, scoring, métadonnées) qui pourraient servir à des usages plus intrusifs si le droit venait à évoluer.
- Les garde-fous n’ont pas tous la même solidité. Les paramètres techniques sont les plus faciles à faire évoluer ; l’interdiction de la monnaie programmable exige un changement législatif. Selon la BCE, franchir le verrou de la fongibilité et du cours légal pourrait aller jusqu’à une révision des traités. Le « jamais programmable » du discours européen repose donc d’abord sur des verrous juridiques et politiques, pas sur une impossibilité technique.
Sommaire
- Programmer le paiement sans programmer l’euro
- La consigne est dans l’infrastructure, pas dans l’euro
- Le scoring est antifraude… uniquement ?
- Des verrous… modifiables à loisir
- Pour faire expirer l’euro, il faudra repasser par la loi
- Derrière le règlement, les traités, l’obstacle en béton
- Identité et données : un verrou supplémentaire ?
- Pékin, vrai laboratoire et faux miroir
- Le vrai sujet : qui pourra changer quoi ?
- FAQ
Pendant que l’euro numérique des banques vient de passer du PowerPoint à la réalité avec le lancement de Pontes [1], sa version destinée au grand public avance à petits pas : toujours en négociation politique, en préparation technique et en attente de son véritable feu vert.
Le 9 juillet 2026, le Parlement européen a autorisé l’ouverture des négociations avec le Conseil par 416 voix contre 169 et 22 abstentions [2]. Le 21 septembre, un groupe de travail du Conseil se réunissait encore pour « préparer le troisième trilogue » sur le paquet monnaie unique [3], mais, à l’heure où nous mettons cet article en ligne, rien n’a fuité sur le contenu de cette réunion. Pendant ce temps, la BCE avance : trente-six prestataires ont été retenus pour un pilote de douze mois à partir du second semestre 2027 et Francfort vise une éventuelle première émission en 2029 si le règlement est adopté.
Rappelons que l’euro numérique serait une monnaie de banque centrale sous forme numérique, émise par l’Eurosystème, mais distribuée par les banques et prestataires de paiement : l’utilisateur n’aurait donc pas directement un compte à la BCE [3.1]. La différence avec une carte bancaire ordinaire paraît mince au moment de payer, mais, en coulisses, elle est fondamentale : une CB transfère de la monnaie créée et détenue dans le système bancaire commercial, tandis que l’euro numérique ferait circuler directement de la monnaie publique. Surtout, contrairement au billet et comme nous allons le voir, ce « cash numérique », comme aiment à le présenter ses promoteurs, fonctionnerait au sein d’une infrastructure capable d’appliquer automatiquement plafonds, contrôles et règles de paiement. La BCE assure qu’il complétera les espèces plutôt qu’il ne les remplacera et le projet européen prévoit d’ailleurs de protéger leur cours légal [3.2].
Surtout, depuis juillet, le projet possède un brouillon de mode d’emploi de 177 pages. Le rulebook v0.91 reste « préliminaire et non contraignant », souligne la BCE, et devra être réécrit après la fin du processus législatif. Il décrit néanmoins déjà les comptes, les flux, les plafonds, le waterfall qui renvoie automatiquement l’excédent d’euros numériques vers un compte bancaire ordinaire, son mécanisme inverse, les interfaces techniques et la gestion centralisée des risques [4]. Le législateur est encore en train de discuter des plans de la maison que les électriciens posent déjà les gaines.
C’est précisément là que le débat sur la monnaie programmable risquerait de virer à la caricature. À question binaire, réponse binaire : la BCE répond « jamais », les critiques répondent « évidemment ». Les textes et le code qui est en train d’être mis en place donnent pourtant une réponse plus nuancée.
Programmer le paiement sans programmer l’euro
Dans la proposition de règlement, la frontière est nette. Une « monnaie programmable » désigne des unités auxquelles sont intrinsèquement attachées des conditions d’utilisation, comme des catégories de biens ou services ou une date de péremption. Ce modèle est interdit. L’article 24 l’énonce en une phrase d’une admirable sobriété : « L’euro numérique n’est pas une monnaie programmable. » [5]
Le diable se cachant dans les détails, la ligne suivante est beaucoup moins souvent citée. Le même article permet en effet à la BCE de fournir dans l’infrastructure les fonctions nécessaires aux « opérations de paiement conditionnelles », y compris la réservation de fonds. Un logiciel pourra ainsi déclencher un paiement lorsque des conditions prédéfinies et acceptées sont réunies : livraison d’un produit, échéance, consommation d’un service, ordre récurrent, voire paiement de machine à machine.
La différence peut paraître byzantine jusqu’à ce qu’on la traduise. Verser 500 euros à quelqu’un en lui interdisant d’acheter autre chose que des soins reviendrait à programmer la monnaie et c’est interdit. Conserver 500 euros dans un dispositif qui ne les verse au professionnel de santé que lorsque la prestation éligible est réalisée revient à programmer le paiement et c’est potentiellement permis. Dans le premier cas, l’utilisateur possède des euros bridés. Dans le second, les euros restent ordinaires jusqu’au moment où une condition déclenche leur transfert. Le résultat pratique peut présenter de troublantes similitudes alors que le mécanisme juridique diffère radicalement.
Sur X, le compte Kruptos a trouvé une formule autrement plus efficace que plusieurs dizaines de pages de droit européen : « La programmabilité réelle passe par les rails, pas par le jeton » [6]. Si la suite de son thread pousse plusieurs affirmations au-delà de ce que démontrent actuellement les documents officiels, la formule tape dans le mille : une monnaie peut rester juridiquement fongible dans une infrastructure capable d’exécuter quantité de règles, jusqu’à l’encadrer très finement.
Le FMI établit d’ailleurs pratiquement la même distinction en termes plus austères : certaines politiques peuvent exploiter la « programmabilité des transactions » sans programmer la CBDC elle-même, précisément parce qu’une monnaie doit rester fongible [7].
La consigne est dans l’infrastructure, pas dans l’euro
Regardons donc les rails, puisqu’ils sont déjà posés.
Le rulebook applique automatiquement un plafond de détention et le waterfall renvoie l’excédent vers le compte bancaire associé, tandis que le reverse waterfall peut y prélever ce qui manque pour réaliser un paiement. Le principe du plafond fait désormais partie des positions institutionnelles : le Conseil prévoit que la BCE fixe les limites à l’intérieur d’un plafond général approuvé par le Conseil et réexaminé au moins tous les deux ans [8]. Le fameux chiffre de 3 000 euros, souvent présenté comme acquis, ne l’est pas encore, à la différence du principe du bouton de réglage.
Le scoring est antifraude… uniquement ?
Plus sensible encore : le Risk and Fraud Management component. Pour les paiements entre particuliers et pour le e-commerce, le prestataire de services de paiement (PSP) doit demander un score de risque au service central DESP (Digital Euro Service Platform, plateforme de services de l’euro numérique) et ne peut finaliser la transaction avant de l’avoir reçu. Seule exception, pour les paiements dans les commerces physiques dans lesquels le paiement s’effectue entre terminaux connectés à internet (un terminal du commerçant et un téléphone qui échangent par NFC, par exemple), le PSP peut se dispenser d’attendre le score de risque pour finaliser l’achat.
Dans tous les cas, il conserve la décision finale d’autoriser, bloquer ou retenir la transaction, sur la foi de ses propres critères ou de ceux fournis par le DESP et selon le droit applicable. Ce n’est donc pas la BCE qui a le pouvoir de bloquer tel ou tel achat. En l’état, elle a en revanche celui de se glisser, via le DESP, comme intermédiaire obligé de la plupart des paiements en ligne afin d’alimenter la décision antifraude du prestataire [9].
Aujourd’hui mécanisme antifraude, le Risk and Fraud Management component pourrait évoluer vers une logique de scoring de crédit ou de bonne tenue bancaire, pour peu qu’on le fasse évoluer avec de nouvelles données et de nouvelles règles. Le rulebook prévoit d’ailleurs des mécanismes de changement et une architecture évolutive, mais ce changement de finalité supposerait une évolution législative et réglementaire par rapport aux dispositions actuellement envisagées.
En attendant, l’API provisoire est instructive. Elle prévoit notamment un identifiant de paiement, une référence de transaction UETR (Unique End-to-End Transaction Reference, un un code unique de 36 caractères attribué à chaque virement international sur le réseau SWIFT), le BIC du PSP du payeur, autant de métadonnées permettant de caractériser une transaction.
On y trouve aussi une plage d’adresse IP, dont l’intérêt est double : détecter des anomalies, telles que connexions inhabituelles, utilisation de proxys, de VPN ou de réseaux associés à des fraudes d’une part, corréler plusieurs transactions ou sessions entre elles de l’autre. Voilà une capacité de traçage du comportement réseau qui ne figure pas dans les finalités déclarées. Enfin, cette API comporte deux lignes baptisées sans détour « Emplacement réservé pour d’autres éléments de données », l’administration européenne en mode « il y en a un petit peu plus, je vous le mets quand même ? » avec nos données, en somme.
Les autorités européennes de protection des données s’étaient d’ailleurs inquiétées du dispositif avant même cette version détaillée. L’EDPB et l’EDPS (respectivement, l’European Data Protection Board ou Comité européen de la protection des données et l’European Data Protection Supervisor, Contrôleur européen de la protection des données, en bon français) ont demandé de démontrer la nécessité et la proportionnalité de concentrer en un point le contrôle des plafonds, rappelant que des solutions décentralisées étaient techniquement envisageables. Elles jugeaient également insuffisamment prévisible le mécanisme antifraude envisagé [10]. « Quand c’est flou, c’est qu’il y a un loup », comme disait Martine Aubry.
Des verrous… modifiables à loisir
Sans rentrer dans le débat « solution centralisée contre solution décentralisée », force est de constater que tous les garde-fous envisagés ne valent pas la même chose.
Le premier étage est technique. Niveau du plafond, fonctionnement du waterfall, règles du dispositif de l’euro numérique, interfaces, champs des API, procédures antifraude : la plupart de ces éléments doivent être fixés dans le rulebook et ses spécifications. Le document lui-même prévient qu’il contient encore des emplacements vides, qu’il devra évoluer avec la législation et que certaines parties dépendent de futures décisions du Conseil des gouverneurs ou des prestataires.
Ce sont les verrous les plus fragiles au sens institutionnel du terme : leur modification ne suppose pas de renégocier les traités européens ni nécessairement de réécrire tout le règlement, ce qui permettrait des glissements en douceur vers de nouveaux objectifs. De telles modifications resteraient évidemment encadrées par ledit règlement, le droit des paiements, le RGPD et les procédures de gouvernance du dispositif. Le rulebook traduit le cadre politique et réglementaire – et son interprétation – en règles de fonctionnement, procédures et spécifications techniques qui déterminent ensuite le comportement du système.
Le plafond illustre bien cette souplesse. Personne ne pourra transformer arbitrairement 3 000 euros en 300 euros depuis une console cachée dans le sous-sol de la BCE. En revanche, le dispositif est construit autour d’une limite paramétrable, dont le niveau pourra être révisé suivant la procédure retenue par le futur règlement. La contrainte n’est pas technique, mais une variable de politique publique exécutée automatiquement par le système.
Même constat pour le scoring. Aujourd’hui, la couche centrale conseille et le prestataire de paiement décide. Modifier profondément cette répartition demanderait un fondement juridique approprié. En revanche, enrichir le score ou adapter certaines données traitées est techniquement envisageable sans bouleverser l’architecture logicielle. Mélanger les deux permet de fabriquer assez facilement soit un cauchemar de surveillance totale, soit une brochure vantant un simple « cash numérique ». Aucun des deux n’aide beaucoup.
Pour faire expirer l’euro, il faudra repasser par la loi
Passons au deuxième étage.
Pour qu’un particulier reçoive demain des euros qui expirent le 31 décembre, uniquement dépensables en transports publics ou inutilisables pour acheter du carburant, une modification du seul rulebook ne suffirait pas. Ces fonctions entrent précisément dans la définition de la monnaie programmable que le texte européen interdit. La proposition ajoute même que les paiements conditionnels ne doivent avoir ni pour objet ni pour effet de contourner cette interdiction.
Mentionner cette possible dérive ne fait pourtant que souligner la pertinence de ceux qui la craignent, car si le verrou est réel, il est aussi modifiable : un règlement européen reste du droit dérivé. Changer cette frontière supposerait cependant un acte législatif, donc une nouvelle intervention des colégislateurs. Présenter l’interdiction de l’euro programmable comme une promesse publicitaire révocable par quelques techniciens est tout aussi faux que de la présenter comme une impossibilité technique « by design ».
C’est ici que la zone grise devient intéressante. Une administration pourrait-elle financer une aide exclusivement consacrée à la santé sans jamais transférer au bénéficiaire des « euros santé » ? Techniquement, elle pourrait imaginer un dispositif où des euros parfaitement ordinaires restent réservés chez le payeur et ne sont débloqués que lors d’une dépense répondant à une condition. Le règlement autorise justement la réservation de fonds pour les paiements conditionnels. La limite juridique serait alors appréciée à l’aune de l’interdiction de produire, par ce détour, « l’objet ou l’effet » d’une monnaie programmable. La frontière est donc mince et la tracer risque d’incomber aux juristes – s’ils en sont saisis – plutôt qu’aux techniciens, pour qui elle peut n’être qu’un paramètre parmi d’autres.
Derrière le règlement, les traités, l’obstacle en béton
Le troisième étage est nettement plus solide.
Dans son avis juridique de 2023, la BCE ne se contente pas de soutenir l’interdiction prévue par le règlement. Elle estime qu’une unité monétaire dont l’usage serait limité selon le lieu, le moment ou le bénéficiaire ressemblerait à un bon, perdrait sa pleine fongibilité et entrerait en conflit avec son statut de cours légal. Elle ajoute que la BCE n’a pas mandat pour émettre de tels bons et qu’une monnaie programmable serait incompatible avec les traités, même si le droit dérivé cessait de l’interdire [11].
Cette analyse juridique de la BCE n’est cependant pas gravée dans le marbre du droit, comme le serait un arrêt de la Cour de justice de l’UE. L’argument est cependant solide en ce qu’il modifie l’échelle du changement à opérer : si l’incompatibilité avec le droit primaire devait être confirmée, supprimer deux lignes d’un règlement ne suffirait plus. Rendre l’euro programmable imposerait alors une révision des traités, donc l’accord de l’ensemble des États membres. Bon courage.
Identité et données : un verrou supplémentaire ?
À cela s’ajouteraient, pour les scénarios les plus intrusifs, le RGPD et les droits fondamentaux. Une dépense conditionnée à l’âge, au statut administratif, à la localisation ou à d’autres attributs personnels nécessiterait de relier les règles de paiement aux informations correspondantes. L’interopérabilité avec le portefeuille européen d’identité numérique est déjà prévue, mais uniquement dans le cadre défini par le texte : les services frontaux doivent pouvoir être intégrés ou interopérables et l’utilisateur peut demander à utiliser son EUDI Wallet. Rien n’établit aujourd’hui que ces attributs serviront à autoriser les achats, mais demain ? La distinction importe particulièrement alors que l’architecture de l’identité numérique européenne a déjà été analysée par INCYBER et que ses premières applications soulèvent déjà des questions techniques de séparation et de corrélation des données.
Pékin, laboratoire et faux miroir
Le yuan numérique donne néanmoins une idée de la distance qui sépare possibilité technique et choix politique.
Dès son livre blanc de 2021, la Banque populaire de Chine expliquait que l’e-CNY pouvait tirer sa programmabilité de smart contracts permettant des paiements automatiques selon des conditions prédéfinies [12]. Des programmes locaux sont allés plus loin dans le ciblage pratique : à Shenzhen, des enveloppes promotionnelles en yuan numérique n’étaient utilisables que pendant une période déterminée et auprès de plus de 15 000 commerçants désignés [13]. À Xiong’an, des aides étaient distribuées par catégories, telles que restauration, meubles ou supermarchés, avec durée de validité et réseaux de commerçants associés.
Évitons le tour de passe-passe habituel : cela ne signifie pas que le solde ordinaire de chaque portefeuille chinois est frappé d’obsolescence programmée. Les exemples documentés concernent notamment des coupons ou fonds promotionnels affectés. Ils prouvent cependant qu’une infrastructure de monnaie numérique peut appliquer des règles très granulaires autour de fonds et de transactions sans nécessairement tatouer chaque yuan ordinaire avec une date de péremption.
C’est exactement pour cette raison que la comparaison européenne mérite mieux que « Bruxelles prépare un euro numérique à la chinoise » ou « ça n’a absolument rien à voir ». Le contexte institutionnel européen comprend un règlement négocié par Parlement et Conseil, le RGPD, des autorités de protection des données et des voies de recours. La technologie, elle, permet de construire des couches de plus en plus conditionnelles. La trajectoire dépend donc principalement de la frontière juridique que les institutions maintiendront autour de ces capacités.
Le vrai débat : qui pourra changer quoi ?
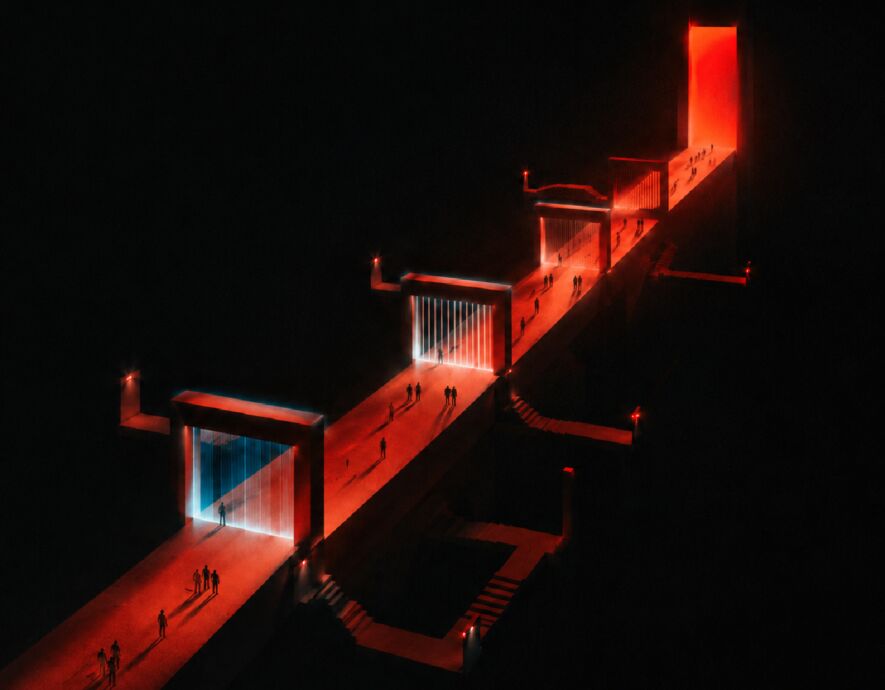
On peut finalement ranger les garde-fous en trois familles.
Les paramètres techniques sont les plus souples : niveau de certaines limites, règles opérationnelles, interfaces, jeu de données du mécanisme antifraude… pourront évoluer dans les marges données par le droit et son interprétation, ce qui est loin d’être un carcan rigide, comme le montre l’expérience européenne.
L’interdiction de la monnaie programmable inscrite dans le futur règlement constitue un verrou nettement plus robuste. Elle interdit précisément l’expiration, l’affectation intrinsèque à certaines marchandises et les restrictions comparables. La déplacer exigerait une modification législative : tout serait alors affaire de volonté politique au sein des instances européennes ou à tout le moins d’absence d’opposition d’une partie d’entre elles, notamment le Parlement et le Conseil.
Enfin, le statut de cours légal, la fongibilité de l’euro et les compétences de la BCE forment le verrou le plus profond. Selon l’interprétation publiée par la BCE, on toucherait alors aux traités eux-mêmes, et là, bonne chance pour réunir l’unanimité à 27 États membres.
Cette gradation permet d’éviter deux écueils. Non, le rulebook actuel ne prépare pas un bouton « dépenses en carburant interdites » que Francfort pourrait activer vendredi après déjeuner. Oui, l’euro numérique introduit une différence fondamentale avec le billet : son infrastructure sait appliquer automatiquement des règles, vérifier des limites, réserver des fonds, demander un score de risque et exécuter des transactions conditionnelles.
Le cash possède une propriété politique assez rustique et précieuse : il est techniquement stupide. Il ignore qui le possède, pourquoi on le dépense et ne sait pas modifier lui-même son comportement. L’euro numérique tente de reproduire une partie de cette ignorance avec le hors-ligne et des protections juridiques. En ligne, il reposera néanmoins sur une machine beaucoup plus savante et potentiellement intrusive.
La question des libertés publiques se situe donc moins dans une mystérieuse fonction cachée que dans la gouvernance de cette intelligence : quelles règles resteront au niveau de la loi, lesquelles descendront dans le rulebook, quelles données alimenteront les contrôles et quelle procédure permettra demain de modifier chacune d’elles ? En l’état actuel de nos connaissances, le « jamais programmable » de la BCE devrait plutôt se lire « actuellement pas programmable ».
FAQ sur l’Euro Numérique
Tout savoir si les étapes de l’adoption de l’Euro Numérique
L’euro numérique est-il déjà adopté ?
Non. Au 22 septembre 2026, le Parlement européen a adopté son mandat de négociation, pas le règlement définitif [2]. Une réunion du Conseil du 21 septembre préparait encore le troisième trilogue sur le paquet monnaie unique [3], sans que l’on sache plus sur les résultats de cette réunion à l’heure où nous publions cet article. La BCE ne décidera de l’émission qu’après l’adoption du cadre législatif. Cela n’empêche pas l’infrastructure de se préciser avant le vote : le rulebook v0.91 existe déjà et un pilote est prévu à partir de 2027 [4]. Le cadre politique reste ouvert, mais une partie des infrastructures est déjà assez avancée pour être testée.
L’euro numérique pourra-t-il expirer ?
Pas dans le cadre actuellement proposé. Une date d’expiration attachée intrinsèquement aux unités correspond précisément à la définition de la monnaie programmable interdite par le projet de règlement [5]. Le verrou est donc réel, mais juridique : l’infrastructure sait déjà exécuter des règles et réserver des fonds. Le risque d’une expiration future passerait par une modification du cadre, pas par un bouleversement technique.
Quelle différence entre monnaie programmable et paiement conditionnel ?
La monnaie programmable impose une règle à l’unité monétaire elle-même : où, quand ou pour quoi elle peut être utilisée. Un paiement conditionnel conserve des euros fongibles, mais automatise leur transfert lorsque des conditions extérieures sont réunies [5]. La distinction juridique est réelle, mais ses effets peuvent se rapprocher : des euros ordinaires peuvent rester réservés et n’être débloqués que lorsqu’une dépense répond à une condition. Le texte interdit toutefois que ce détour ait pour objet ou pour effet de recréer de la monnaie programmable. Et là, tout est question d’interprétation juridique, pour peu qu’un éventuel glissement soit signalé aux autorités compétentes.
Une future loi pourrait-elle autoriser la monnaie programmable ?
Le règlement pourrait juridiquement être modifié. Selon la BCE, cela ne suffirait toutefois pas : une monnaie restreinte dans son utilisation serait incompatible avec le cours légal, la fongibilité et les traités qui définissent son mandat. Cette dernière affirmation est la position juridique de la BCE et n’a pas été tranchée sous cette forme par la CJUE [11]. Si cette lecture du droit primaire était confirmée, il faudrait aller jusqu’à une révision des traités et obtenir l’accord de l’ensemble des États membres. Le verrou est donc lourd, mais il reste d’abord juridique et politique, pas technique.
La BCE pourra-t-elle bloquer directement chaque achat ?
Ce n’est pas ce que prévoit l’architecture actuelle. Pour certains paiements en ligne, le système central produit un score de risque avant finalisation, mais le PSP conserve son propre dispositif antifraude et prend la décision concernant la transaction [9]. L’Eurosystème ne dispose donc pas aujourd’hui d’un veto direct sur chaque achat. Il installe néanmoins une couche centrale de scoring dans le circuit de nombreux paiements, avec un jeu de données et des règles susceptibles d’évoluer : la capacité de contrôle existe, même si sa finalité actuelle reste l’antifraude.
L’EUDI Wallet permettra-t-il de conditionner les dépenses ?
Les textes prévoient l’interopérabilité avec le portefeuille européen d’identité numérique et son utilisation à la demande de l’utilisateur. Ils ne prévoient pas actuellement de conditionner généralement les achats à des attributs provenant de ce portefeuille [5]. Rien ne permet donc d’affirmer aujourd’hui qu’un âge, un statut ou une localisation serviront à autoriser une dépense. La passerelle technique avec l’identité existe toutefois : l’utiliser demain pour conditionner des achats exigerait de nouvelles bases techniques et juridiques et poserait directement la question du RGPD et des droits fondamentaux.
Euro Numérique : sources et Références
[1] Banque centrale européenne, « Eurosystem brings central bank money to tokenised finance »
https://www.ecb.europa.eu/press/pr/date/2026/html/ecb.pr260921~e754847a7b.en.html
[2] Parlement européen, « Digital euro : MEPs ready to start negotiations », 9 juillet 2026.
[3] Conseil de l’Union européenne, CM 4227/26, réunion du groupe de travail consacrée à l’euro numérique et à la préparation du troisième trilogue, 21 septembre 2026.
https://data.consilium.europa.eu/doc/document/CM-4227-2026-INIT/en/pdf
[3.1] Frequently asked questions on the digital euro and the legal tender of cash :
[3.2] FAQs on the digital euro :
https://www.ecb.europa.eu/euro/digital_euro/faqs/html/ecb.faq_digital_euro.en.html
[4] Banque centrale européenne, « Digital Euro Scheme Rulebook v0.91 », 2 juillet 2026.
[5] Commission européenne, proposition de règlement COM (2023) 369 établissant l’euro numérique, notamment l’article 24 sur les paiements conditionnels et la monnaie programmable, 28 juin 2023.
https://eur-lex.europa.eu/legal-content/FR/TXT/?uri=CELEX:52023PC0369
[6] Kruptos, thread sur la programmabilité de l’euro numérique par les « rails », X. Source notamment utilisée pour sa formulation des « rails » et comme élément du débat.
[7] Fonds monétaire international, « Central Bank Digital Currency Virtual Handbook », passages consacrés à la programmabilité des transactions et à la fongibilité.
[8] Conseil de l’Union européenne, « Single currency: Council agrees position on the digital euro and on strengthening the role of cash », 19 décembre 2025.
[9] Banque centrale européenne, « Digital Euro Scheme Rulebook v0.91 – Annex D2 – Back-end implementation specifications 4 – Risk and fraud », 2 juillet 2026.
[10] Comité européen de la protection des données (EDPB) et Contrôleur européen de la protection des données (EDPS), « Joint Opinion 02/2023 on the Proposal for a Regulation on the establishment of the digital euro », 17 octobre 2023.
[11] Banque centrale européenne, avis CON/2023/34 sur l’euro numérique, notamment la section consacrée à la programmabilité, à la fongibilité et au cours légal, 31 octobre 2023.
https://eur-lex.europa.eu/legal-content/FR/TXT/?uri=CELEX:52023AB0034
[12] Banque populaire de Chine, « Progress of Research & Development of E-CNY in China », juillet 2021.
https://www.pbc.gov.cn/en/3688110/3688172/4157443/4293696/2021072014364791207.pdf
[13] Gouvernement de Shenzhen, dispositif de distribution d’enveloppes en e-CNY assorties d’une durée de validité et utilisables auprès de commerçants désignés, 2022.
https://www.sz.gov.cn/szzt2010/wgkzl/jcgk/jcygk/zdzcjc/content/post_9828400.html