Cryptomonnaie : Binance victime d’une cyberattaque
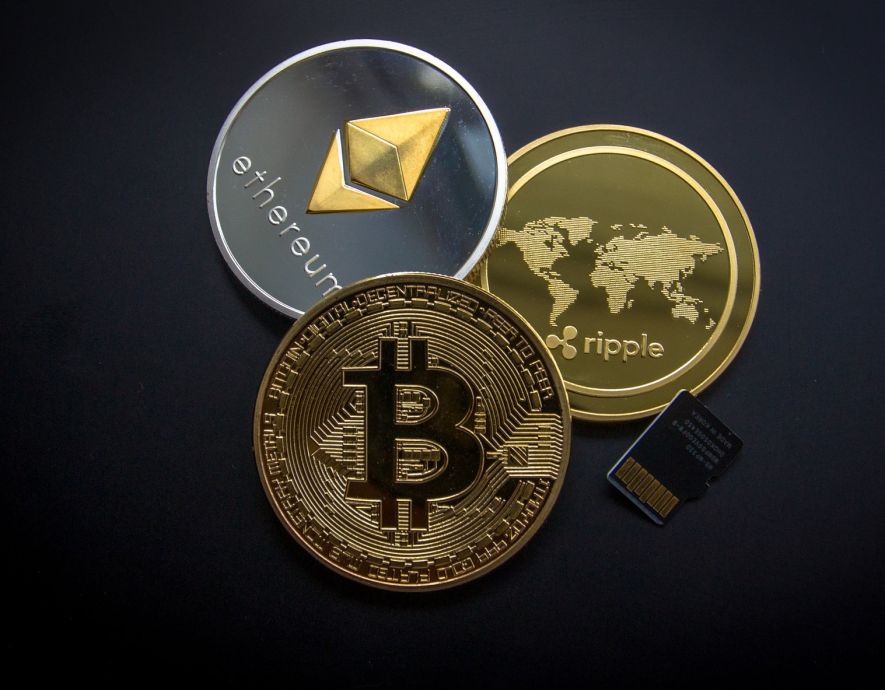
La plateforme d’échange de cryptomonnaie Binance a indiqué, le 30 octobre 2026 à 0h30, qu’elle « suspendait temporairement tous les dépôts et les retraits » à la suite de la cyberattaque qu’elle avait confirmée une heure plus tôt. Le montant des fonds gelés s’élevait à 2,54 milliards de dollars (2,27 milliards d’euros), un total qui, selon Binance, « pourrait encore augmenter ».
Quelques heures plus tôt, plusieurs spécialistes avaient affirmé que des cybercriminels s’étaient introduits sur les systèmes de la plateforme. Certains y voyaient la plus grave attaque jamais recensée contre le secteur de cryptomonnaies, les sommes dérobées dépassant les 1,5 milliard de dollars (1,34 milliard d’euros) subtilisés à Bybit en février 2025. Cette opération avait été attribuée à Lazarus Group, un groupe cybercriminel affilié à la Corée du Nord.
Après avoir d’abord assuré que les fonds de ses utilisateurs étaient « totalement à l’abri », Binance a déclaré qu’elle couvrirait « toutes les pertes ». Chainalysis, cabinet spécialisé dans l’analyse des données sur les cryptomonnaies, a estimé le montant volé à « environ 5,9 milliards de dollars » (5,27 milliards d’euros). Aucun détail sur le mode opératoire des pirates ni sur une éventuelle attribution n’est connu à ce stade.